Protección contra ataques DDoS
Protege tus sitios web frente a los ataques de Internet
En un ataque DDoS (denegación de servicio distribuida), un atacante envía miles de solicitudes falsas con el objetivo de superar el ancho de banda, saturar los recursos de un servidor y sobrecargar el sistema. De este modo, las solicitudes válidas solo pueden procesarse muy lentamente o no procesarse en absoluto. A menudo se utiliza una enorme cantidad de ordenadores comprometidos (botnets) para generar un tráfico de datos gigantesco.
Hetzner Online utiliza sus herramientas de seguridad automatizadas para proteger sus aplicaciones web, sitios web, servidores e infraestructura informática frente a esta amenaza. Nuestro sistema automatizado reconoce casi todos los patrones de ataque con antelación, lo que le permite bloquearlos y frustrar eficazmente la gran mayoría de ellos. Utiliza las últimas aplicaciones de hardware y sofisticadas tecnologías de filtrado, lo que le proporciona una protección de primer nivel contra los ataques DDoS a gran escala. Y todo ello de forma gratuita.
La solución de seguridad: protección contra ataques DDoS
Nuestro sistema te protege a ti y a tus datos mediante el uso de equipos de Arbor y Juniper.
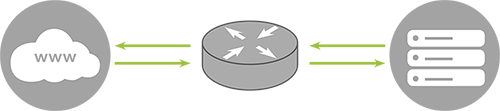
Transmisión de datos en condiciones normales de funcionamiento
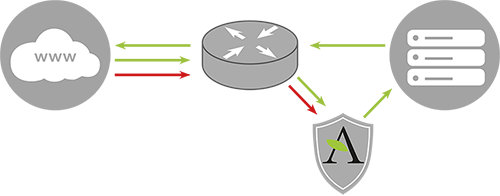
Transmisión de datos en un sistema protegido contra ataques DDoS durante un ataque
Reconocimiento automático de patrones de ataque
Además de detectar un ataque basándonos en el volumen de tráfico o el número de paquetes, en Hetzner Online somos capaces de definir con claridad el ataque real y, a continuación, centrarnos específicamente en ese tipo concreto de ataque y reaccionar ante él. Por ejemplo, una inundación UDP de 500 000 pps es inofensiva para un servidor. Sin embargo, un paquete SYN de 500 000 podría suponer un problema. Nuestras herramientas de protección contra DDoS pueden detectar precisamente este tipo de diferencias.
Filtrado del tráfico en busca de patrones de ataque conocidos
Este método nos permite filtrar de forma eficaz los ataques más conocidos sometiéndolos a filtros de depuración de tráfico. El método resulta especialmente eficaz a la hora de eliminar los siguientes tipos de ataques: reflexión DNS, reflexión NTP e inundaciones UDP en el puerto 80.
Autenticación de tipo «desafío-respuesta» y filtrado dinámico del tráfico
En esta última capa, filtramos los ataques en forma de inundaciones SYN, inundaciones DNS y paquetes no válidos. También somos capaces de adaptarnos con flexibilidad a otros ataques específicos y mitigarlos de forma fiable.
Las tecnologías mencionadas permiten un alto nivel de automatización, que nuestros técnicos optimizan continuamente paso a paso. Podemos mejorar el sistema analizando cada ataque y ajustando constantemente nuestros filtros y respuestas.
Cómo afecta a los clientes
La protección contra ataques DDoS no ha supuesto ningún aumento de costes ni de precios y está disponible para todos los clientes. Nuestro sistema detecta los ataques DDoS en todo momento, y su capacidad para reconocerlos mejora continuamente. Una vez detectado un ataque, las herramientas dinámicas de protección contra DDoS entran inmediatamente en acción y lo filtran. Por lo general, el tráfico no se ve afectado por el sistema de protección contra DDoS gracias a su método dinámico de mitigación de ataques.