Protection contre les attaques DDoS
Protégez vos sites web contre les attaques sur Internet
Lors d'une attaque DDoS (déni de service distribué), un pirate envoie des milliers de fausses requêtes dans le but de saturer la bande passante, d'engorger les ressources d'un serveur et de surcharger le système. De ce fait, les requêtes légitimes ne peuvent être traitées que très lentement, voire pas du tout. Un nombre considérable d'ordinateurs compromis (botnets) est souvent utilisé pour générer un trafic de données gigantesque.
Hetzner Online utilise ses outils de sécurité automatisés pour protéger vos applications web, vos sites web, vos serveurs et votre infrastructure informatique contre cette menace. Notre système automatisé reconnaît à l’avance la quasi-totalité des schémas d’attaque, ce qui lui permet de bloquer les attaques et d’en contrer efficacement la grande majorité. Il utilise les dernières applications matérielles et des technologies de filtrage sophistiquées, vous offrant ainsi une protection de premier ordre contre les attaques DDoS à grande échelle. Et tout cela gratuitement.
La solution de sécurité : la protection contre les attaques DDoS
Notre système assure votre protection et celle de vos données grâce à l'utilisation de matériel Arbor et Juniper.
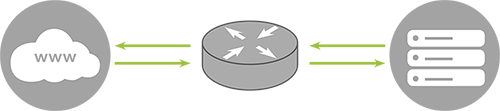
Transmission des données en fonctionnement normal
Transmission des données dans un système protégé contre les attaques DDoS lors d'une attaque
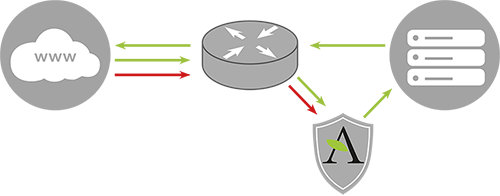
Reconnaissance automatisée des schémas d'attaque
Outre la détection d’une attaque en fonction du volume de trafic ou du nombre de paquets, chez Hetzner Online, nous sommes en mesure de définir clairement la nature exacte de l’attaque, puis de cibler spécifiquement ce type d’attaque et d’y réagir. Par exemple, un déluge UDP à 500 000 pps est inoffensif pour un serveur. En revanche, un paquet SYN de 500 000 pourrait poser problème. Nos outils de protection contre les attaques DDoS sont capables de détecter précisément ce type de différence.
Filtrage du trafic à la recherche de schémas d'attaque connus
Cette méthode nous permet de filtrer efficacement les attaques les plus courantes en les soumettant à des filtres de nettoyage du trafic. Elle s'avère particulièrement efficace pour éliminer les types d'attaques suivants : attaques par réflexion DNS, attaques par réflexion NTP et inondations UDP sur le port 80.
Authentification par défi-réponse et filtrage dynamique du trafic
Au sein de cette dernière couche, nous filtrons les attaques de type « SYN flood », « DNS flood » et les paquets invalides. Nous sommes également en mesure de nous adapter avec souplesse à d’autres attaques spécifiques et de les contrer de manière fiable.
Les technologies susmentionnées permettent un haut niveau d’automatisation, que nos techniciens optimisent en permanence, étape par étape. Nous pouvons améliorer le système en analysant chaque attaque et en ajustant constamment nos filtres et nos réponses.
Quelles sont les conséquences pour les clients ?
La protection contre les attaques DDoS n'a entraîné aucune augmentation des coûts ni des tarifs et est accessible à tous les clients. Notre système détecte les attaques DDoS en permanence, et sa capacité à les identifier ne cesse de s'améliorer. Dès qu'une attaque est détectée, les outils dynamiques de protection contre les attaques DDoS se déclenchent immédiatement et filtrent l'attaque. Grâce à sa méthode dynamique d'atténuation des attaques, votre trafic n'est généralement pas affecté par le système de protection contre les attaques DDoS.